La mayoría de las filtraciones de datos no se originan en un servidor. Comienzan en un ordenador portátil que se llevó a casa hace años y que nunca más se revisó, o en un teléfono con el que se accede al correo electrónico pero que nunca se registró en ningún servicio. Esa es la historia oculta que se esconde tras la mayoría de los riesgos de seguridad relacionados con dispositivos no gestionados: no ocurre nada dramático hasta que ese dispositivo al que nadie prestaba atención se convierte en la vía de acceso.
¿Qué se considera un dispositivo no gestionado?
Un dispositivo no gestionado es cualquier terminal que se conecta a los sistemas de la empresa sin estar registrado en una plataforma de gestión o de seguridad. Esto incluye los teléfonos y ordenadores portátiles personales que se utilizan para el trabajo, los equipos de los contratistas, los dispositivos que han dejado atrás los empleados que ya no trabajan allí y los dispositivos inteligentes que permanecen inactivos en la red de la oficina.
Ninguna de estas situaciones es inusual. La mayoría de las organizaciones cuentan con alguna variante de las cuatro. El problema no es que existan, sino que nadie dispone de una lista actualizada y precisa de ellas, y es precisamente en esa falta de visibilidad de los dispositivos donde el riesgo se va acumulando silenciosamente.
¿Suponen los dispositivos personales un riesgo para la seguridad de tu empresa?
Sí, y no es porque los empleados sean descuidados. Un teléfono personal que se utiliza para consultar el correo electrónico o un ordenador portátil con el que se accede a una unidad compartida nunca se diseñó teniendo en cuenta la política de seguridad de la empresa. Tiene la configuración que haya elegido su propietario, las aplicaciones que haya instalado y las medidas de protección que haya activado —o no—.
Este es el quid de la cuestión en la mayoría de los riesgos de seguridad relacionados con el BYOD: el dispositivo en sí mismo no es la amenaza, sino la ausencia de una norma al respecto.
¿Por qué este punto ciego no deja de crecer?
El teletrabajo y el trabajo híbrido han convertido los dispositivos personales en una parte habitual de la forma en que las personas realizan sus tareas. Un colaborador externo necesita acceso temporal. Un empleado consulta el correo electrónico desde su propio móvil. Alguien abandona la empresa y el portátil que se le había asignado queda guardado en un cajón, aunque técnicamente sigue pudiendo conectarse.
Cada una de estas decisiones es, por sí sola, pequeña y razonable. Juntas, crean una complejidad que crece más rápido de lo que la mayoría de los procesos informáticos están diseñados para gestionar. El resultado no es una única mala decisión, sino una acumulación de decisiones normales que nadie ha consolidado.
La diferencia entre saber que un dispositivo existe y saber hasta qué punto está expuesto
Saber que un dispositivo está conectado a la red no es lo mismo que conocer su estado. ¿Está cifrado? ¿Se le han aplicado los parches necesarios? ¿Tiene instalada alguna protección?
Un informe sobre seguridad de dispositivos de 2025, en el que se analizaron más de 27 millones de dispositivos conectados en más de 1.800 redes empresariales, reveló que casi un tercio de los dispositivos de las redes corporativas funcionan fuera del control del departamento de TI, y que casi cuatro de cada diez dispositivos propiedad de la empresa registrados en el directorio de la organización carecen de protección activa para terminales. En ambos casos, el dispositivo aparece en algún sitio. Lo que falta es una evaluación precisa de su exposición real, no solo de su presencia.
¿Qué porcentaje de filtraciones de datos se originan en un dispositivo no gestionado?
No se trata de una preocupación teórica. A Verizon Informe sobre investigaciones de filtraciones de datos de 2025 Se analizaron los casos en los que aparecieron credenciales corporativas en los registros de los programas de robo de información y se constató que casi la mitad de los dispositivos asociados a esas credenciales comprometidas nunca se habían registrado en ninguna herramienta de seguridad de la empresa.
Esta tendencia se repite en múltiples estudios: los atacantes no necesitan burlar la seguridad de un sistema bien protegido cuando hay otro sin supervisar justo al lado.
¿Cuál es la diferencia entre MDM y EDR?
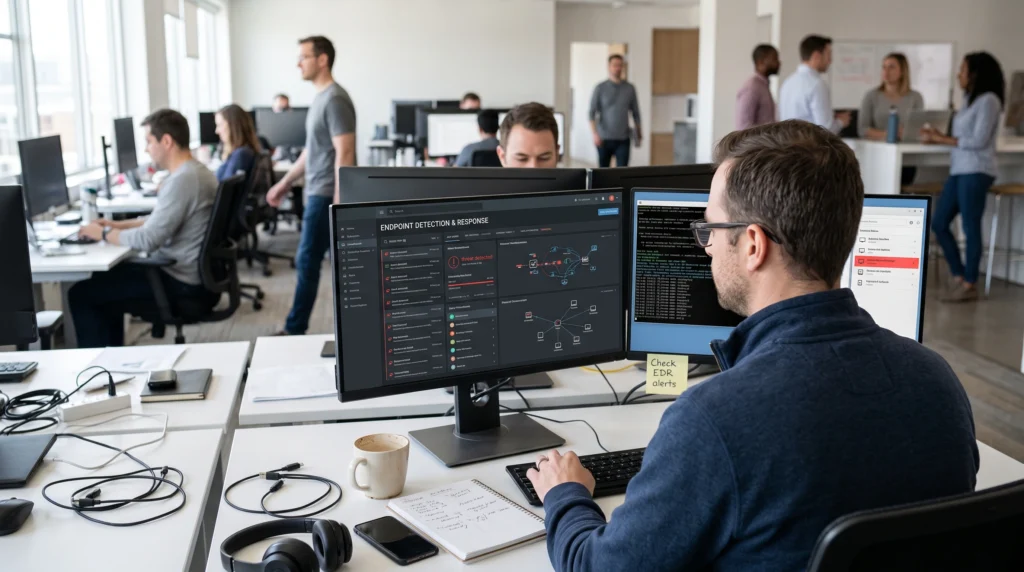
Ambos términos se utilizan indistintamente, pero resuelven problemas diferentes. La gestión de dispositivos móviles (MDM) consiste en gestionar un dispositivo: aplicar configuraciones, enviar actualizaciones y controlar lo que se instala. La detección y respuesta en terminales (EDR) consiste en supervisar el comportamiento de ese dispositivo y reaccionar cuando algo parece fuera de lo normal, incluso cuando nunca antes se ha detectado esa amenaza concreta.
Un dispositivo bien gestionado no tiene por qué estar supervisado, y un dispositivo supervisado no tiene por qué estar configurado correctamente. Reducir los riesgos de seguridad de los dispositivos no gestionados suele implicar contar con ambas cosas, no tener que elegir entre ellas.
Visibilidad, detección y ciclo de vida: las capas que realmente importan
Más allá de las soluciones MDM y EDR por separado, para subsanar esta carencia es necesario que tres elementos actúen de forma conjunta; no basta con una sola herramienta que lo resuelva todo.
Visibilidad y inventario. No se puede proteger un dispositivo del que no se sabe que existe. Un inventario preciso y actualizado es el punto de partida para todo lo demás.
Detección y respuesta. Una vez que se conoce un dispositivo, es necesario realizar un seguimiento continuo, no una comprobación puntual.
Cifrado y gestión del ciclo de vida. Un dispositivo que sale de la empresa, ya sea por la salida de un empleado o por la sustitución del hardware, requiere un proceso definido para borrar sus datos, darlo de baja o retirarlo del servicio. De lo contrario, seguirá suponiendo un riesgo real mucho tiempo después de que nadie se haya acordado ya de él.
¿Necesitas un EDR si ya tienes un antivirus?
Los antivirus tradicionales buscan amenazas, archivos y patrones conocidos que ya se hayan identificado en otros lugares. Ese enfoque sigue detectando muchas amenazas, pero tiene dificultades para hacer frente a cualquier cosa nueva o ligeramente modificada. El EDR subsana esa carencia al supervisar los comportamientos sospechosos, en lugar de limitarse a comparar archivos conocidos.
En el caso de un dispositivo que no se gestiona de forma centralizada, esa diferencia es aún más importante, y no menos, ya que cuenta con menos medidas de seguridad adicionales.
Cómo reducir los riesgos del BYOD
Nada de esto implica prohibir el uso de dispositivos personales ni ralentizar el ritmo de trabajo de los empleados. Unos pocos principios abarcan la mayor parte de los aspectos:
- Mantén un inventario que refleje la realidad, no solo lo que ha registrado la empresa.
- Exigir el cifrado de cualquier elemento que entre en contacto con datos de la empresa, sean personales o no.
- Define qué ocurre con un dispositivo en el momento en que alguien se marcha, antes de que pase a un segundo plano.
- Considera la detección como un requisito básico para cualquier dispositivo con acceso, y no como un extra exclusivo para los equipos propiedad de la empresa.
Ninguna de estas cosas es complicada por sí sola. Lo que suele faltar es alguien que se encargue de garantizar que se lleven a cabo de forma sistemática.
Cuando la pérdida de un dispositivo se convierte en un problema de cumplimiento normativo
En las organizaciones que manejan información confidencial de clientes, pacientes o de carácter financiero, la pérdida o la desaparición de un dispositivo no es solo un problema técnico sin resolver. Puede convertirse en una obligación de notificación, una conversación con el cliente o una cuestión normativa, dependiendo de lo que contuviera y de si estaba cifrado.
Ese cambio —pasar de la pérdida de un ordenador portátil a la obligación de explicar qué contenía— es, por lo general, lo que convierte una pequeña falta de visibilidad en un problema de carácter muy público.
Habla con alguien antes de que un incidente te obligue a hacerlo
Para reducir los riesgos de seguridad de los dispositivos no gestionados no hay que empezar por predecir todos los ataques posibles. Hay que empezar por responder con sinceridad a una pregunta más sencilla: ¿hay alguien que disponga actualmente de una lista completa y precisa de todos los dispositivos conectados a tus sistemas? ¿Y conoces el estado de cada uno de ellos?
Si tu respuesta no es un «sí» rotundo, habla con nuestro equipo para realizar una revisión rápida de la visibilidad de los dispositivos antes de que un incidente te obligue a dar esa respuesta.

NetVoiX ayuda a las empresas a maximizar sus inversiones en tecnología proporcionándoles servicios informáticos completos, puntuales y rentables.
SOLUCIONES TECNOLÓGICAS IMPULSADAS POR NUESTROS VALORES